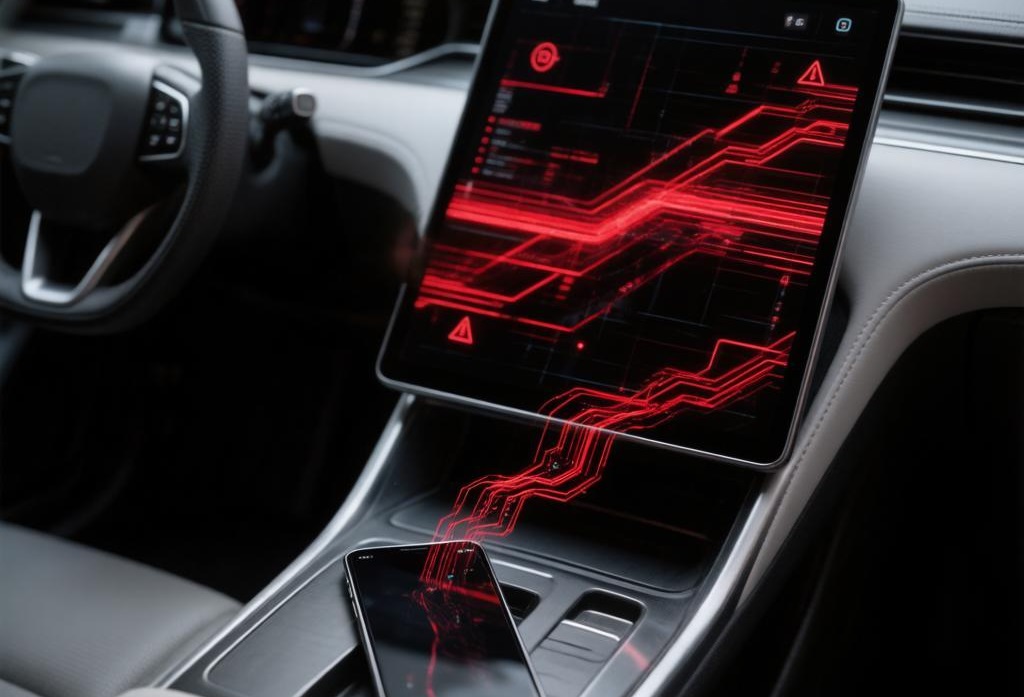
Автомобилларга уланган мобил иловалардаги киберхавфсизлик заифликлари хакерларга транспорт воситаси тизимларига кириш имконини бериши мумкин. Мутахассислар бундай ҳужумлар ҳатто тормозлар ва бошқа муҳим бошқарув тизимлари ишига таъсир кўрсатиши эҳтимолидан огоҳлантирмоқда.
2015 йилда киберхавфсизлик тадқиқотчилари Jeep Cherokee автомобилининг мультимедиа тизими хакерлар учун кириш нуқтаси бўлиши мумкинлигини исботлаган эди. Улар навигация экрани орқали борт компьютерини масофадан туриб бузиб киришга муваффақ бўлган ва тормоз ҳамда трансмиссия тизимларини масофадан бошқариш имкониятини қўлга киритган. Шундан сўнг Fiat Chrysler компанияси дастурий заифликни бартараф этиш учун 1,4 миллион автомобилни зудлик билан қайтариб чақирган. Бу ҳақда ScienceAlert нашри ёзди.
Швециядаги Гётеборг технология университети ва Чалмерс технология университети олимларининг янги тадқиқотига кўра, бугунги кунда асосий хавф автомобилнинг ўзида эмас, балки унинг эгаси фойдаланадиган смартфон ва унга уланган хизматларда ҳам яширинган бўлиши мумкин. Тадқиқотчилар автомобиллар дастурий таъминотидаги 413 та заифликни таҳлил қилиб, уларнинг 36,2 фоизи ташқи иловалар ва булутли хизматларга тўғри келишини аниқлаган.
«Ажабланарлиси шундаки, биз одатда оддий онлайн хизматларда учратишга ўрганган технологиялар энди автомобиль хавфсизлиги тизимининг ҳам бир қисмига айланди», — дейди дастурий таъминот тадқиқотчиси Сриджита Басу.
Гап автомобилнинг йўналишлари, ҳайдаш услуби ва эгасига оид маълумотларни сақлайдиган мобил ҳамда веб-иловалар ҳақида кетмоқда. Агар ушбу хизматларнинг ҳимояси етарли бўлмаса, бегона шахслар маълумотларга кириш имкониятини қўлга киритиши мумкин.
Асосий хавф эса автомобиль тизимларининг ички тузилиши билан боғлиқ. Мультимедиа ва телематика тизимлари — автомобилнинг техник ҳолати ва узеллари ишини кузатиб борувчи дастурий таъминот — бошқа бошқарув тизимлари билан доимий маълумот алмашади. Агар кўнгилочар мультимедиа тизими ва двигателни бошқарувчи блок ўртасида қатъий ҳимоя чегараси бўлмаса, смартфондаги илованинг бузиб кирилиши автомобиль бошқарувини қўлга олишга олиб келиши мумкин.
Тадқиқот доирасида олимлар автомобиль саноатида фойдаланиладиган 20 та оммавий очиқ дастурий лойиҳани ҳам текширган. Натижада 827 та заифликка эга дастурий кутубхона аниқланган. Булар ишлаб чиқувчилар ўз тизимларига тайёр ҳолда қўшадиган код қисмларидир. Муаммо шундаки, умумий кутубхонадаги битта хавфсизлик нуқсони турли брендларга тегишли ўнлаб автомобиль тизимларига бир вақтнинг ўзида таҳдид солиши мумкин.
«Касперский лабораторияси» экспертлари таҳлилига кўра, 2026 йилда киберҳужумлар автомобиль ишлаб чиқарувчиларнинг таъминот занжирлари, каршеринг ва ёқилғи қуйиш шохобчалари хизматларига ҳам кўпроқ йўналтирилиши мумкин. Асосий таҳдидлар қаторига маълумотларни шифрлаб, уларни тиклаш учун товон талаб қиладиган дастурлар ҳамда автомобилларни масофадан туриб оммавий блоклаш ҳужумлари киритилган.
Мутахассислар ҳайдовчиларга автомобиль дастурий таъминотини ўз вақтида янгилаб бориш, аккаунтлар учун мураккаб пароллардан фойдаланиш ва уланган иловаларнинг иҷозатларини чеклашни тавсия қилмоқда.
Бироқ тадқиқотчи Басу асосий масъулият автомобиль ишлаб чиқарувчилар зиммасида эканини таъкидлайди. Унинг фикрича, автомобиль бошқарувининг муҳим тизимларини кўнгилочар ва мультимедиа функцияларидан дастурий жиҳатдан қатъий ажратиш навигация тизими бузиб кирилган тақдирда ҳам тормозлар ишдан чиқишининг олдини олишда энг ишончли чора ҳисобланади.
 Сўнгги янгиликлар